
從供應鏈異常到疑似硬體植入:Ledger 用戶被盜事件全解析
原创 | Odaily Azuma
向來被視作"最安全囤幣方案"的冷錢包,也不再安全了。
10 月 9 日晚間,鏈上偵探 Specter 發文表示,監測到 X 和 Reddit 上陸續出現多起 Ledger 用戶錢包被盜的報告。追蹤相關地址後,Specter 發現,涉案地址已從以太坊、TRON、比特幣等多個主流區塊鏈上的數百個錢包收到資金,累計損失超過 8600 萬美元。
從供應鏈異常到疑似硬體植入,問題出在哪?
被盜事件發生後,Ledger 官方隨即發布聲明,將調查線索指向了一家名為 CryptoBilis 的經銷商。
Ledger 表示,公司正在調查一起涉及東南亞用戶的資產被盜事件,相關用戶此前曾通過經銷商 CryptoBilis 購買設備。Ledger 已要求該經銷商暫停銷售及發貨,並建議過去 90 天內通過該渠道購買設備的用戶暫勿初始化;已經完成設置的用戶,則應使用新的助記詞創建新的 Ledger 簽名設備,並將資產轉移至新錢包。
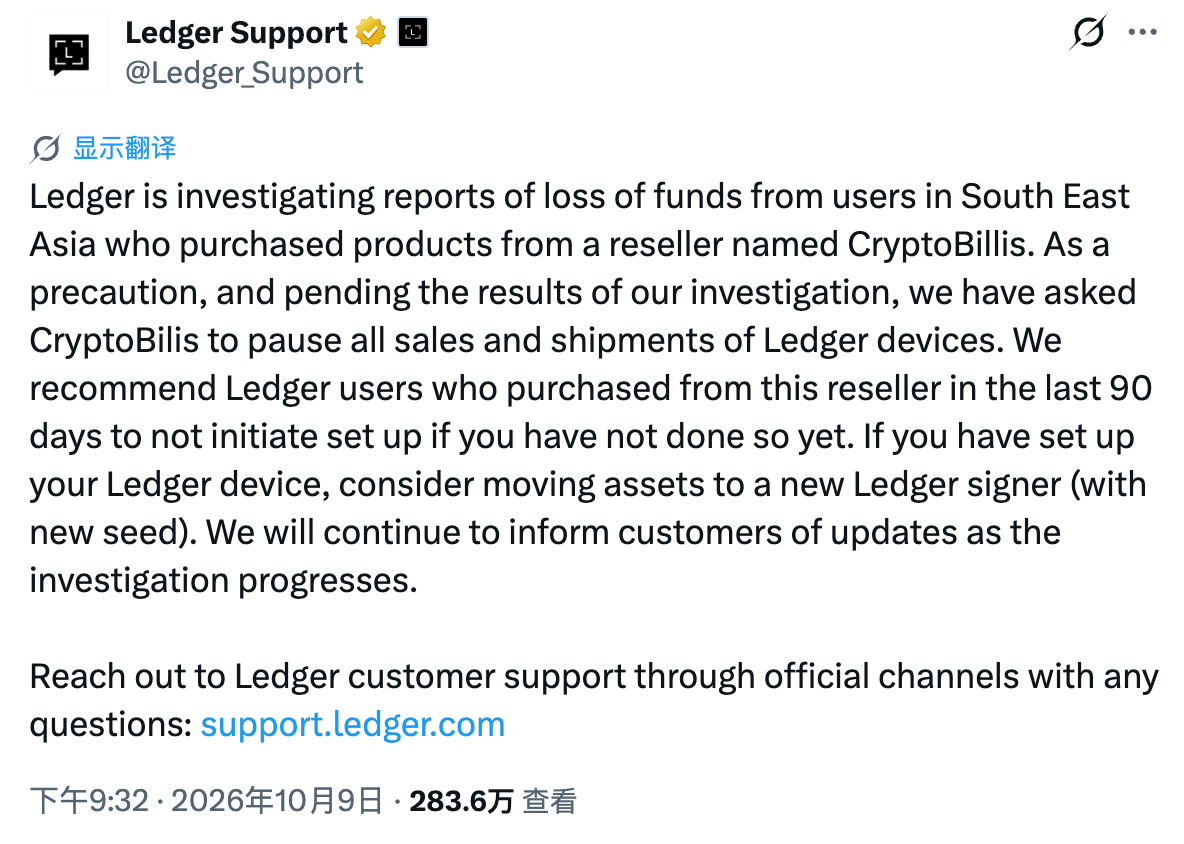
更具體的線索則來自前 Mt. Gox 前 CEO Mark Karpelès。早在 10 月 8 日,Karpelès 邊曾預警市面上有人正在出售帶有隱藏 SIM 卡的假冒或篡改 Ledger 設備,這些 SIM 卡能夠傳輸被竊取的助記詞。
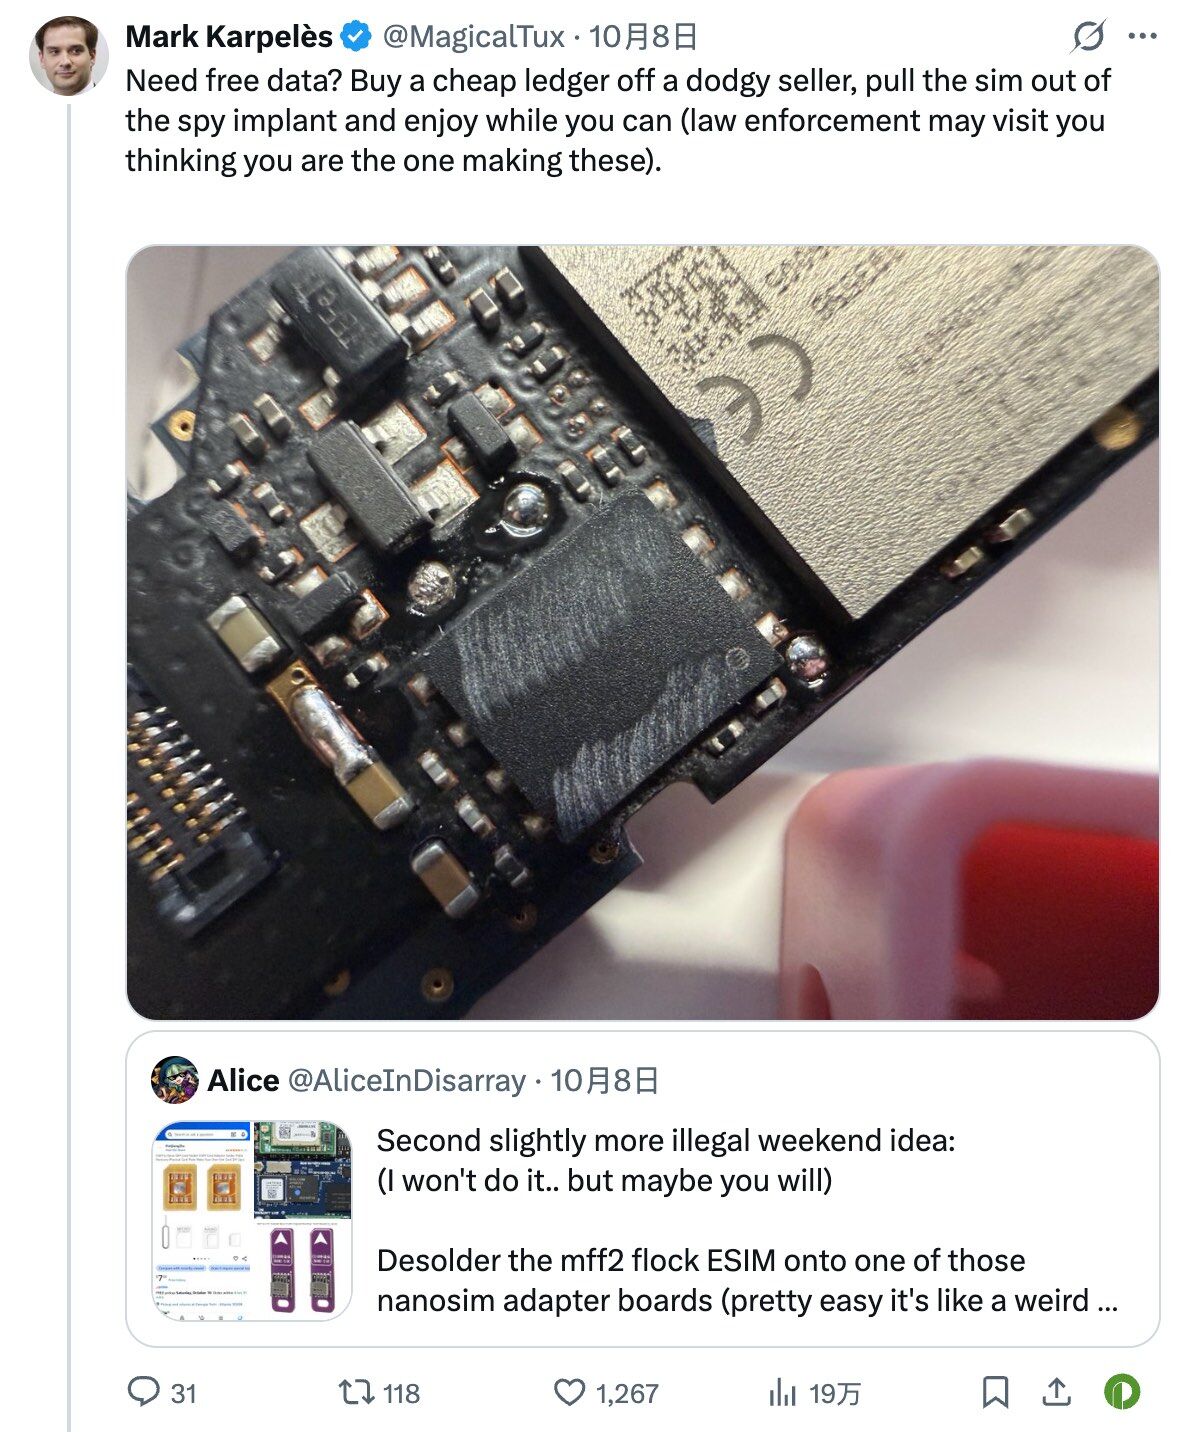
而在事件發生後,Karpelès 進一步披露表示,自己從馬來西亞購買的一台 Ledger 硬體錢包外包裝完好,但螢幕襯墊下方卻藏有一個帶 SIM 卡晶片的可疑模組。

慢霧首席信息安全官 23pds 據此推測,攻擊者可能通過惡意模組截取設備螢幕顯示的數據,在用戶初始化錢包、查看助記詞時記錄恢復短語,再通過 LTE 或 eSIM 將信息傳輸出去。
此類攻擊的危險之處,在於它可能繞過用戶對硬體錢包安全性的常規認知。**硬體錢包的安全元件能夠保護私鑰,避免其被直接讀取,卻不一定能夠阻止周邊硬體截取螢幕信息。**換句話說,即使核心安全元件沒有被攻破,設備遭到實體篡改,仍可能導致助記詞洩露。
不過,上述攻擊機制目前仍屬於技術推測,此次安全事件的具體原因,尚待進一步驗證。另有觀點認為,攻擊者之所以選擇在昨日行動,正是因為 Karpelès 的警告正在逐步傳播,攻擊者因擔心行動已暴露,所以才開始進行資金。
如果這一攻擊路徑最終得到證實,那麼此次事件暴露的就不只是某款錢包的安全問題,而是一個更根本的風險:當用戶無法確認手中的硬體從出廠到交付都保持可信時,自托管還能有多安全?
蘭博基尼、保密限制、股權易主......CryptoBilis全身都是疑點
隨著調查深入,涉事經銷商 CryptoBilis 的背景也逐漸浮出水面。
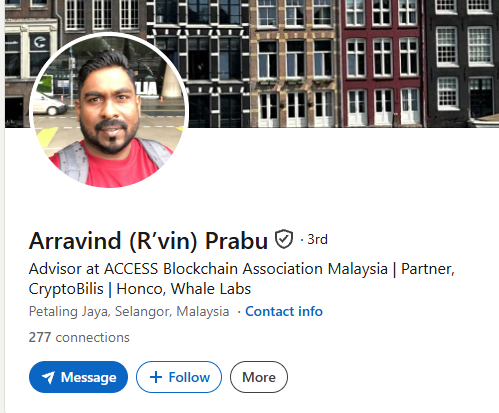
CryptoBilis 是一家位於馬來西亞八打靈再也的 Web3 電商及自托管工具銷售商,業務包括硬體錢包等產品。根據公開資料,該公司由 Arravind Prabu 和 Vimal Selvamany 共同創立,前者擔任 CEO,後者擔任 CTO。
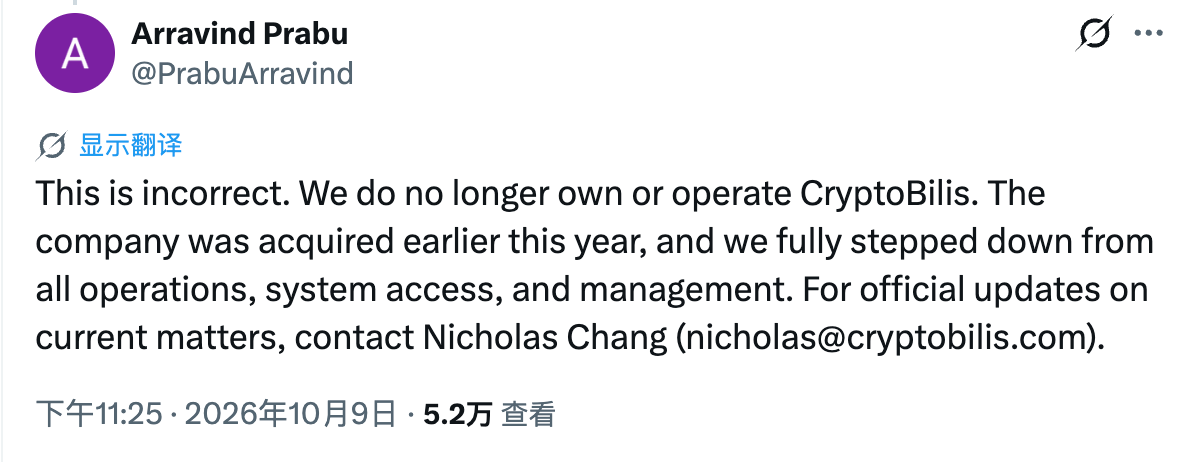
但在事件引發關注後,Arravind Prabu 很快在 X 上澄清,稱外界關於其仍在運營 CryptoBilis 的說法並不準確。公司早在今年 3 月就已被收購,原管理團隊已退出所有運營、管理及系統權限。對於當前事件,他建議外界聯繫一個現任負責人 Nicholas Chang(nicholas@cryptobilis.com)。
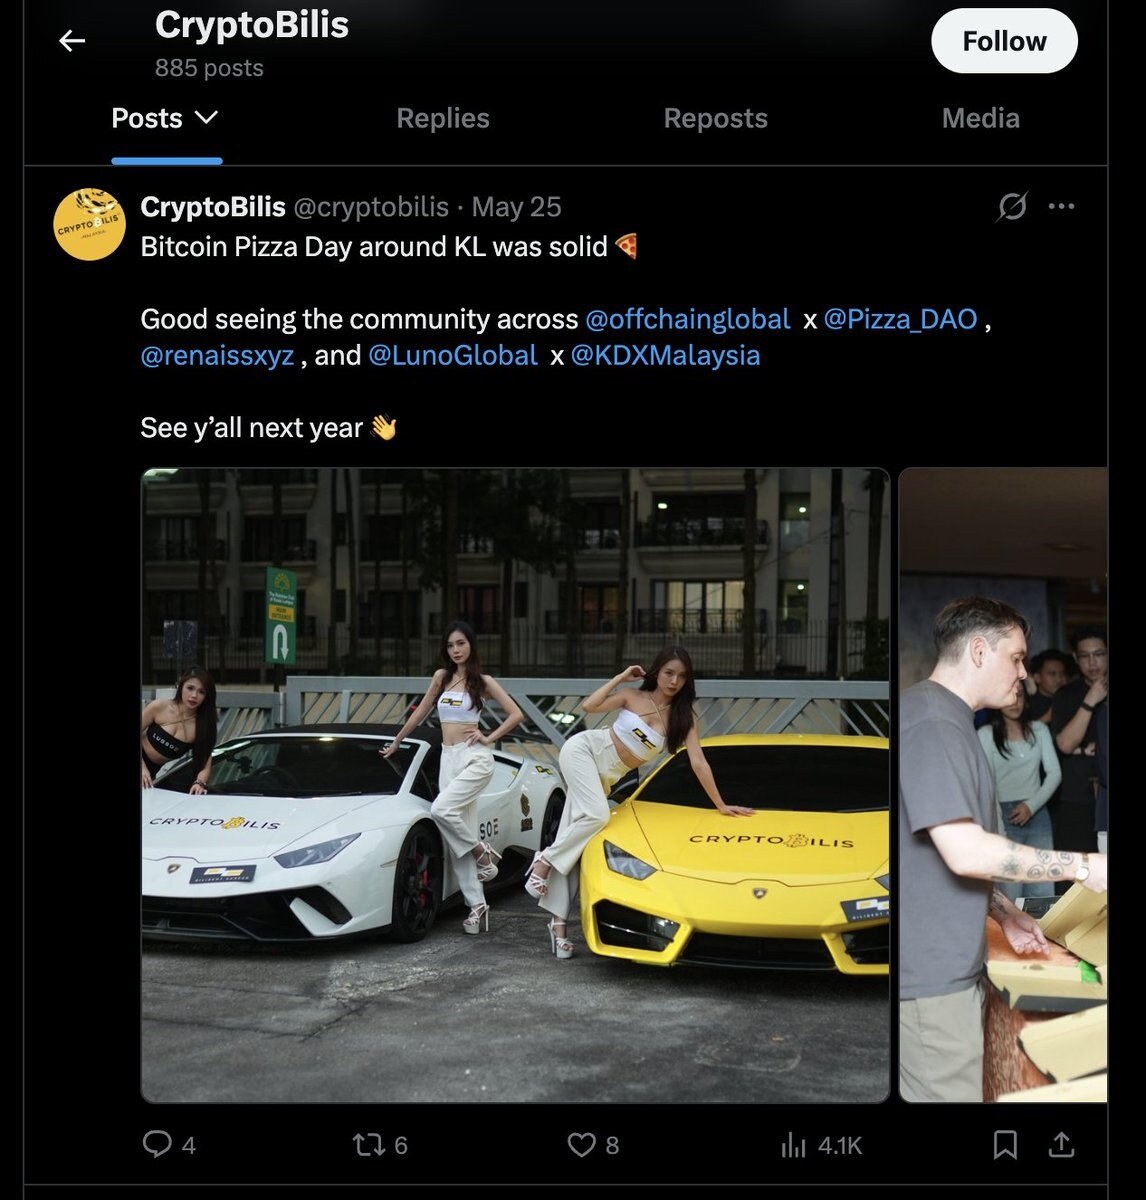
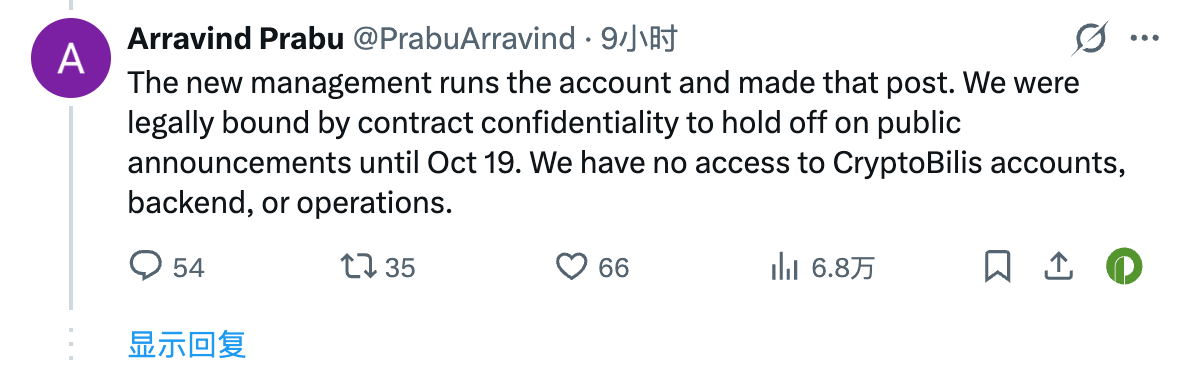
社區用戶隨即繼續追問,既然公司已經易主,為何此前沒有公開官宣,帳號最近一條動態甚至還在曬蘭博基尼......Arravind Prabu 對此回應稱,該動態由新管理團隊發布,原團隊因合同中的保密條款,必須等到 10 月 19 日才能公開宣布交易,且目前已無法訪問公司的帳號、後台及運營系統。
原管理層已經退出運營,是前 CEO 的公開說法;至於交接後公司內部究竟發生了什麼,目前仍缺乏獨立核實的信息。
另一條更受關注的線索來自公司股權。Bitcoin News 在事發後披露,相關股權轉移記錄顯示,某個名為 JIAMING、登記地址位於中國黑龍江省的個人,自 8 月 3 日起便已持有 CryptoBilis 100% 的股份。
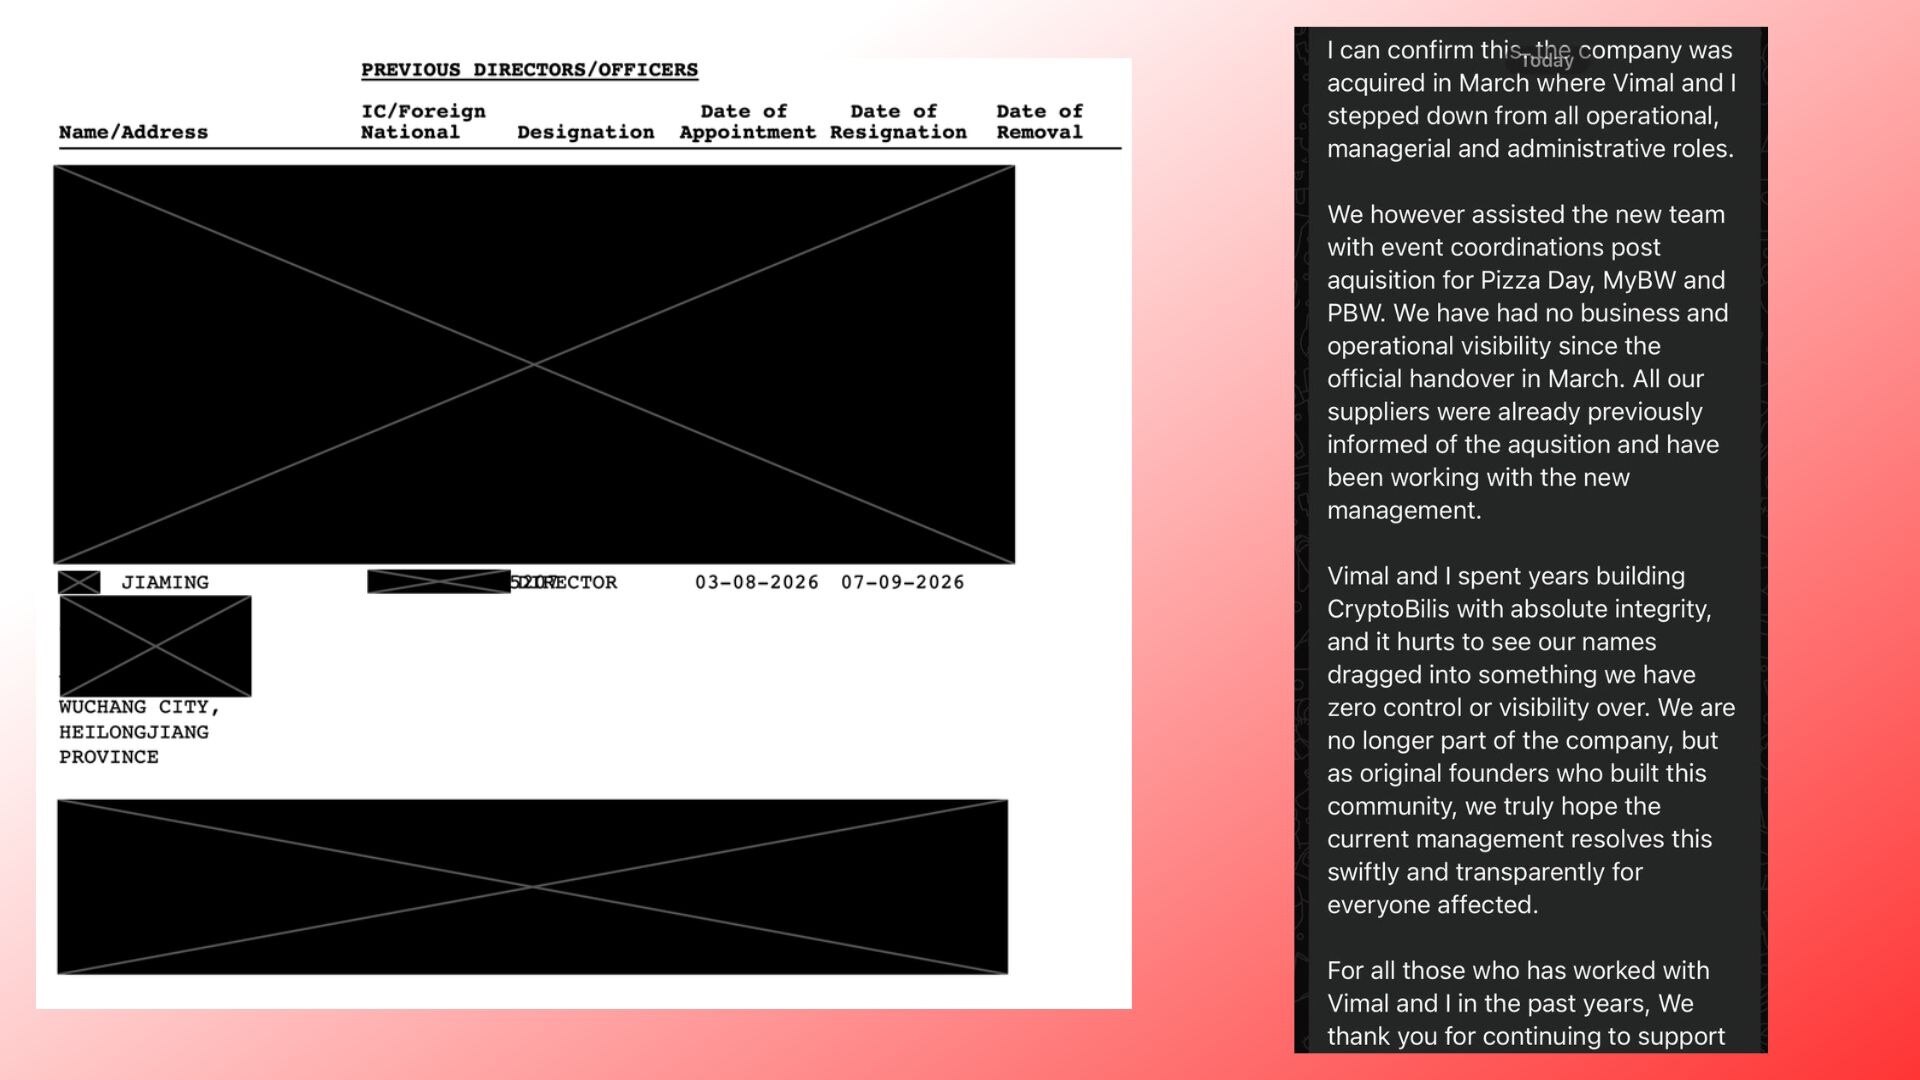
這意味著,**至少從公開信息來看,CryptoBilis 明面上確實已在疑似供應鏈攻擊發生前數月易主。**不過,股權變更的具體交易安排、新管理層的實際運營情況,以及新股東是否與涉案設備有關,目前都沒有確鑿證據可以確認。不能僅憑新股東的登記地址或收購時間,就將其與盜竊事件直接聯繫起來。
面對調查,CryptoBilis 已通過官方 X 賬戶公開宣布暫停馬來西亞、菲律賓及印尼所有門店和線上渠道的硬體錢包銷售及發貨,實體門店暫時關閉。該公司稱,此舉旨在配合 Ledger 安全事件調查,並接受獨立專家對內部流程的審查;尚未交付的訂單將由客服主動聯繫處理,進一步的進展預計在三個工作日內公布。
截至發文,事件的最關鍵疑問仍未解開------設備究竟在哪個環節遭到篡改,原有供應鏈是否被人利用,以及現任管理團隊能否提供足以還原交付過程的記錄------這些問題都需要等待後續的調查和披露給出答案。
個體損失案例:某大戶一週前才剛買了錢包......
從目前的鏈上追蹤情況來看,此次事件的損失不僅規模驚人,資金流向也呈現出不同特徵。
Galaxy 研究主管 Alex Thorn分析表示,與此次 Ledger、CryptoBilis 供應鏈事件相關的比特幣損失暫為 213.42 枚,按當時價格計算約合 1770 萬美元。其中,約 92% 的比特幣在被歸集時,持有時間不足 90 天。目前追蹤到的相關 BTC 仍未花費,集中存放於 3 個歸集地址。

個體受害者的損失更加觸目驚心。Lookonchain 監測表示,一名地址標記為 TY24Ya 的用戶在三週前購買了相關 Ledger 設備,隨後向錢包存入 700 萬枚 USDT,但這筆資金已在約 10 小時內被全部轉走;另有一名用戶在四個月前以約 520 萬美元買入 80 枚 BTC,期間一度浮盈約 138 萬美元,卻在一週前從 CryptoBilis 購買 Ledger 設備後,將全部 BTC 轉入該設備,最終遭遇全額損失。
資金還能追回嗎?
事件發生後不久,攻擊者便迅速開始了洗錢與混幣流程。
鏈上分析機構 Onchain Lens 追蹤表示,疑似攻擊者已通過 4 個錢包向 Tornado Cash 存入 430.2 枚 ETH,價值約 107 萬美元,試圖斬斷以太坊鏈上的溯源鏈路。
與此同時,業界也開始了對攻擊者贓款的"圍堵"。Tether 目前已凍結了與此次事件相關的部分 USDT,但黑客的應對同樣狡猾而專業,在 Tether 出手之後已迅速利用波場生態的 SUN.io 與 USDD PSM 機制,將未被凍結的 USDT 閃電兌換為抗審查性更強的去中心化穩定幣 USDD,部分轉帳還涉及了幣安熱錢包(或成為後續辨識黑客身份的線索)。
眼下,**追贓的關鍵在於能否及時識別並攔截仍留在中心化平台或可凍結穩定幣地址中的資金,**已經進入混幣協議、跨鏈流轉或其他複雜路徑的資產,追蹤和追回難度則可能進一步上升。
截至目前,Ledger 尚未公布完整的資金追回方案,也未披露受害者賠償安排。隨著調查推進,資產能否追回、責任由誰承擔,仍有待進一步確認。
冷錢包,已不再是絕對安全的答案
長期以來,冷錢包一直被視為加密資產自托管最可靠的方案之一,Ledger 更是這一市場中最具代表性的品牌。與交易所托管相比,用戶自己保管私鑰,原本就是為了減少對第三方的依賴。但這次事件提出了一個令人不安的問題 ------ 如果用戶購買的設備在交付前就遭到實體篡改,即使包裝完好、核心安全元件沒有被攻破,資產仍可能面臨風險。
當然,目前事件的具體攻擊路徑尚未得到最終確認,也不能據此否定硬體錢包的整體安全性,但它至少提醒用戶,安全不只取決於設備本身,還取決於購買渠道、初始化過程以及助記詞的保管方式。
當風險可能從供應鏈的源頭開始,連看似最安全的自托管方案都可能失守。這一次,確實是讓人防不勝防。