
與凍結賽跑:黑了幣安 64 億美金後,朝鮮黑客是如何洗錢的?
作者|Dr. Tom Robinson(Elliptic)
編譯| 吳說區塊鏈,元寶
本文內容不構成任何投資財務建議,請讀者嚴格遵守所在地法律法規。請給吳說公眾號加上星標,否則可能無法收到推送。
TL;DR:
· 幣安被盜約 64.3 億美元,涉及 11 條區塊鏈。不到 4 天內,攻擊者動用約 12,000 個錢包、進行超 40,000 筆交易,速度之快表明洗錢高度自動化。
· 約 28.5 億美元已凍結或扣押(約占 44%),剩餘約 32.4 億美元仍在與盜竊相關的地址中,極小部分可能已被套現。
· Tron 鏈成為洗錢主通道:6.846 億 TRX 被拆分至約 7,700 個地址,並通過至少 7 座跨鏈橋轉向以太坊。
· 攻擊者綜合運用跨鏈橋跳轉、DEX 兌換、借貸金庫存取、Coinjoin 混幣等手段,極大增加了追蹤難度。
· 參考 2025 年 Bybit 案經驗,預計 ETH 將先兌換為 BTC,再通過 OTC 經紀商在數月內套現。
一、事件回顧:與凍結賽跑
10 月 29 日,全球最大加密貨幣交易所之一的幣安(Binance)被盜取價值 64.3 億美元的加密資產,涉及 11 條不同區塊鏈。幣安表示攻擊始於一名工程師的筆記本電腦被入侵。
被盜資金中,34.6 億美元(54%)是穩定幣(如 USDT、USDC)。由於穩定幣發行方可以凍結,攻擊者的首要任務是將其兌換為無法凍結的資產(如 ETH 和 TRX)。
以太坊上: Tether 在被盜 USDT 到達後 37 分鐘凍結了資金。但在凍結前,攻擊者已在 Uniswap 等去中心化交易所(DEX)將 4.34 億 USDT 兌換為 ETH,並將 5,990 萬 USDT 抵押在 Aave 借貸協議借出 19,762 枚 ETH。
Tron 上: 攻擊者在 Tether 凍結剩餘資金前,通過 SunSwap 將 2.34 億 USDT 兌換為 TRX。
Circle: 在攻擊者兌換任何資金前,凍結了全部 8.23 億 USDC。
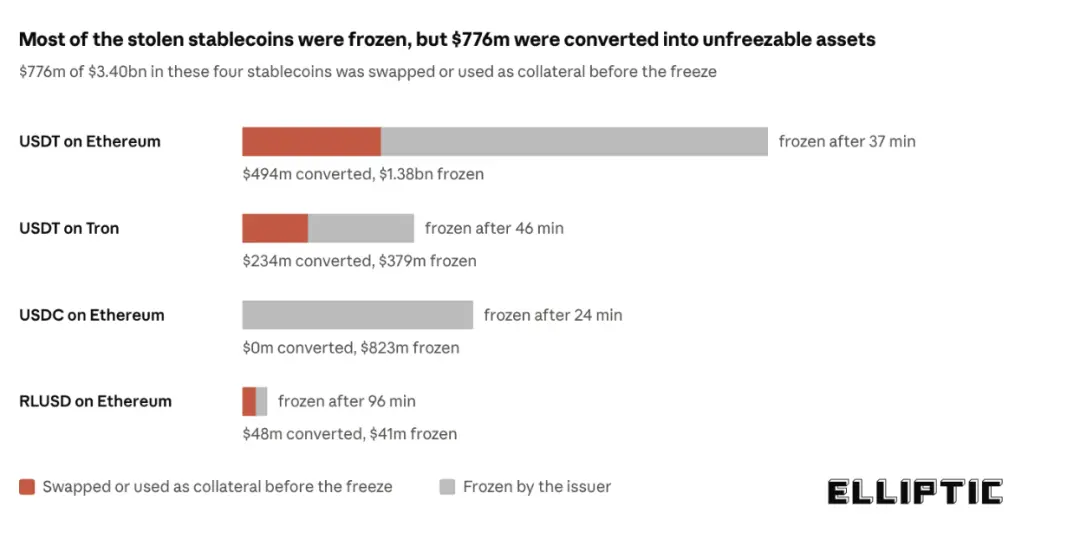
結果: 總計 28.5 億美元被冻结或扣押,約 7.86 億美元穩定幣在凍結前成功轉換。同一半小時內,18,270 枚 BTC 被拆分到 19 個地址,至今未移動。
二、Tron 成為主要通道,資金跨鏈轉向以太坊
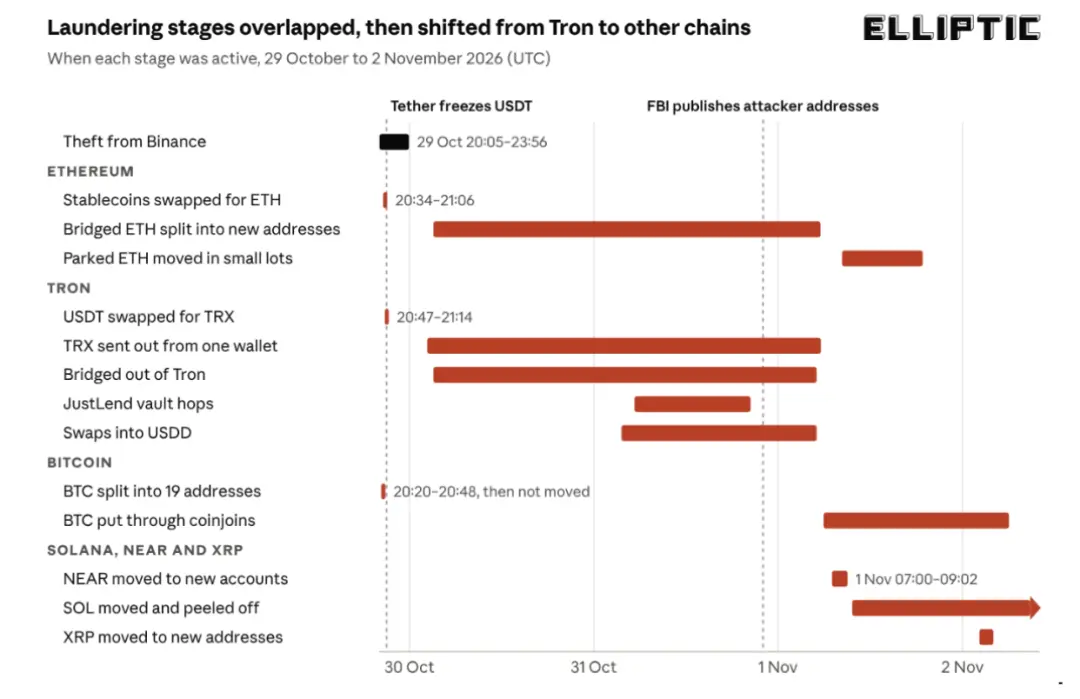
盜竊發生約 5 小時後,10 月 30 日 02:19 UTC,一個分發錢包開始將攻擊者持有的 6.846 億 TRX 小額發送到數百個新地址。最終資金擴散到約 7,700 個地址。
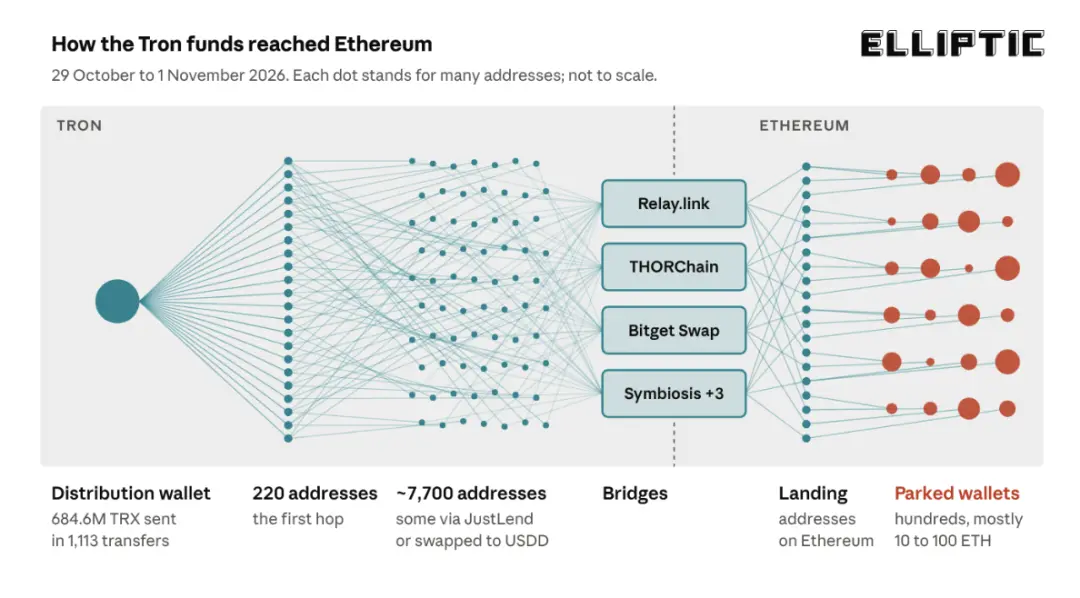
跨鏈橋: 隨後 2.5 小時內,攻擊者首次通過 6 個不同的跨鏈橋轉移資金(多為測試金額)。幾乎所有 TRX 最終在以太坊上以 ETH 形式支付。迄今至少有 1.47 億美元通過跨鏈橋從 Tron 轉出。
以太坊上: 到達的 ETH 被轉發到新建地址後停止移動。目前約 68,700 枚 ETH 分布在約 850 個較小地址中(多數持有 10--100 ETH)。9 個最大地址持有攻擊者 89% 的 ETH,自 10 月 30 日以來未移動。
三、新路線與加速:借貸金庫與 USDD
10 月 31 日,攻擊者增加了新的洗錢路線:
· 從 03:36 UTC 起,部分 TRX 被兌換為 USDD(一種標榜"不可凍結"的穩定幣)。
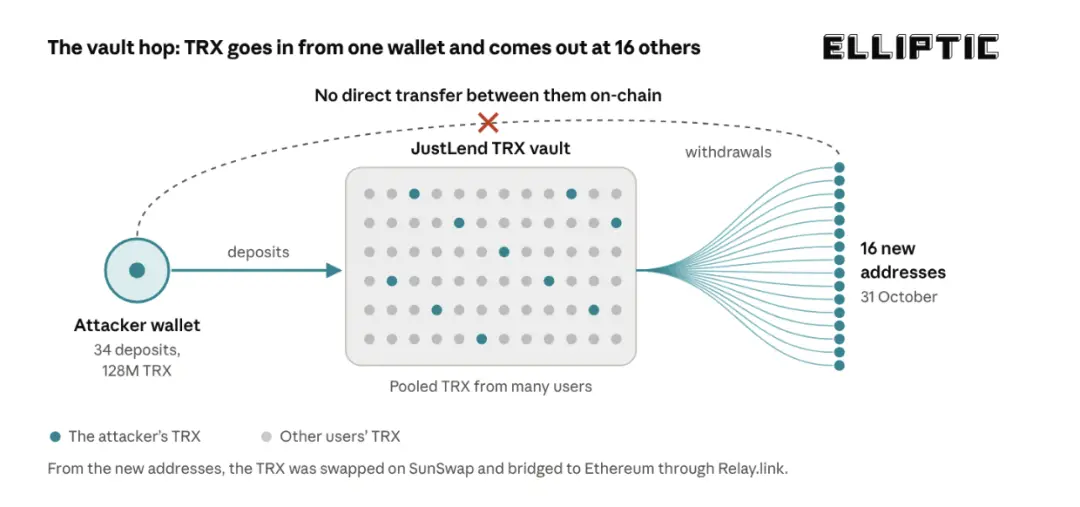
· 從 05:18 UTC 起,一個地址將 1.28 億 TRX 存入 JustLend 借貸金庫,從1個地址存入,提款到 16 個新地址 --- --- 發送和接收之間無直接轉帳關聯。
速度提升: 分發錢包從 10 月 30 日多數時間每小時<1,200 萬 TRX,提升到 10 月 31 日每小時高達 3,700 萬 TRX。在平壤的夜晚也持續運行,最繁忙時(10 月 31 日 08:00 UTC)攻擊者的 Tron 錢包在一小時內進行了約 1,300 筆交易。
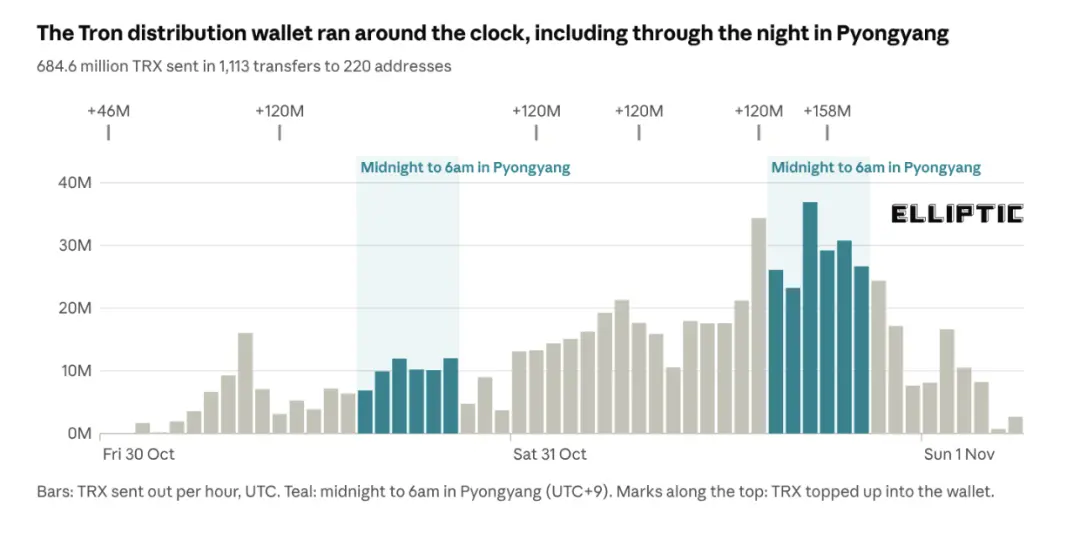
10 月 31 日晚,FBI 將盜竊案歸因於 TraderTraitor 並公布了攻擊者地址。
四、多鏈齊動:NEAR、SOL、BTC 混幣與 XRP
11 月 1 日,Tron 活動基本停止,其他鏈開始活躍:
· 07:00 UTC 起:NEAR 被轉移到新賬戶。
· 08:19 UTC 起:部分停放的 ETH 開始再次移動(每筆約 10 ETH)。
· 09:38 UTC 起:約一半 SOL 被移到新地址,隨後小額剝離。
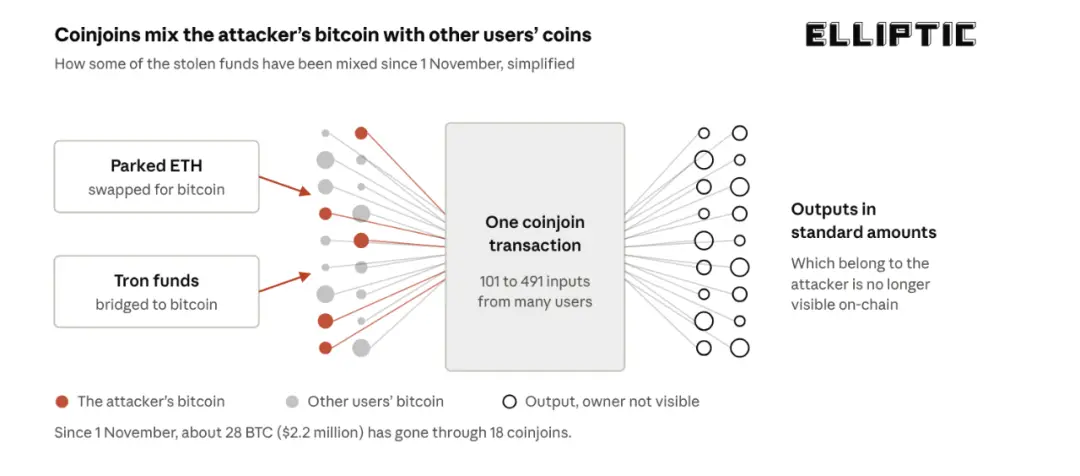
· 首次混幣: 從 05:55 UTC 起,來自 Tron 資金的 BTC 開始通過 WabiSabi 協議(Wasabi 錢包等使用的協議)進行 Coinjoin 混幣。當天晚些時候,部分 ETH 被兌換為 BTC 並同樣進行了混幣。截至 11 月 2 日,約 28 BTC(220 萬美元)已通過 18 次 Coinjoin 清洗。
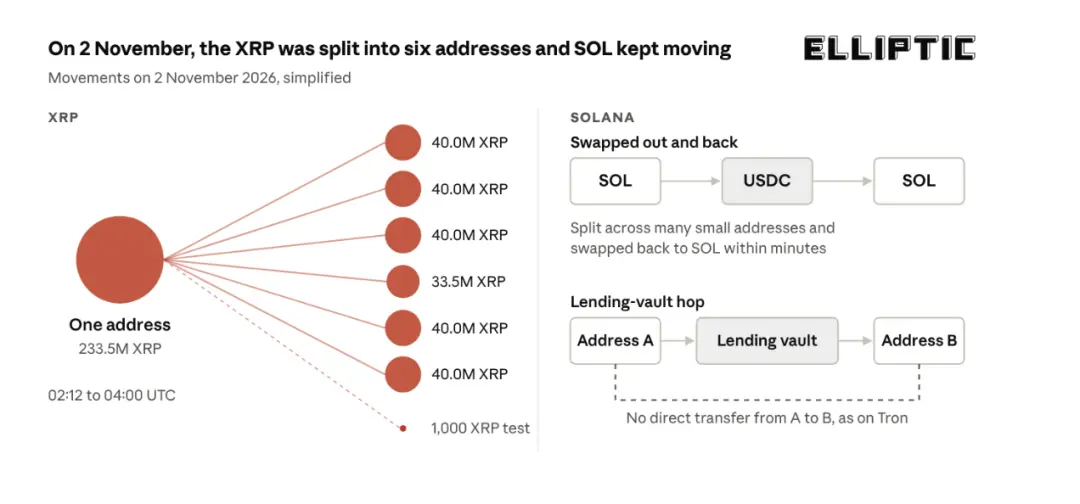
11 月 2 日,2.33 億 XRP 自盜竊後首次移動,被發送到 6 個新地址。Solana 上,攻擊者將部分 SOL 兌換為 USDC 再換回,並以與 Tron 相同的方式通過借貸金庫轉移。
五、增加追蹤難度的六大策略
拆分資金到數千個新地址:產生更多需追蹤的交易。
通過至少 7 座跨鏈橋在區塊鏈間移動:存款和支付是不同鏈上的獨立交易。
在 DEX 上交換資產:被追蹤的資產不斷變化。
跳入借貸金庫:發送和接收地址之間無直接轉帳關聯。
通過 Coinjoin 混幣 BTC:合併多用戶幣,打破輸入輸出間的可見聯繫。
拆分的附加好處:小額可兌換或跨鏈而不影響價格;對篩查 incoming funds 的交易所更不顯眼;可按攻擊者選擇的速度分批洗錢。
六、洗錢是自動化的嗎?
洗錢速度之快引發了"AI 代理在轉移資金"的猜測。但證據表明是常規自動化:固定時間、設定金額、盲目重試,以及相隔數小時分步引入新策略。也有類似人類工作模式的暫停。
Tron 上被盜資金通過約 32,000 筆交易移動,峰值達每小時約 1,300 筆(每 3 秒一筆)。洗錢顯然是自動化的,但目前沒有發現 AI 代理做決策的證據。
七、資金現在何處?有無套現?
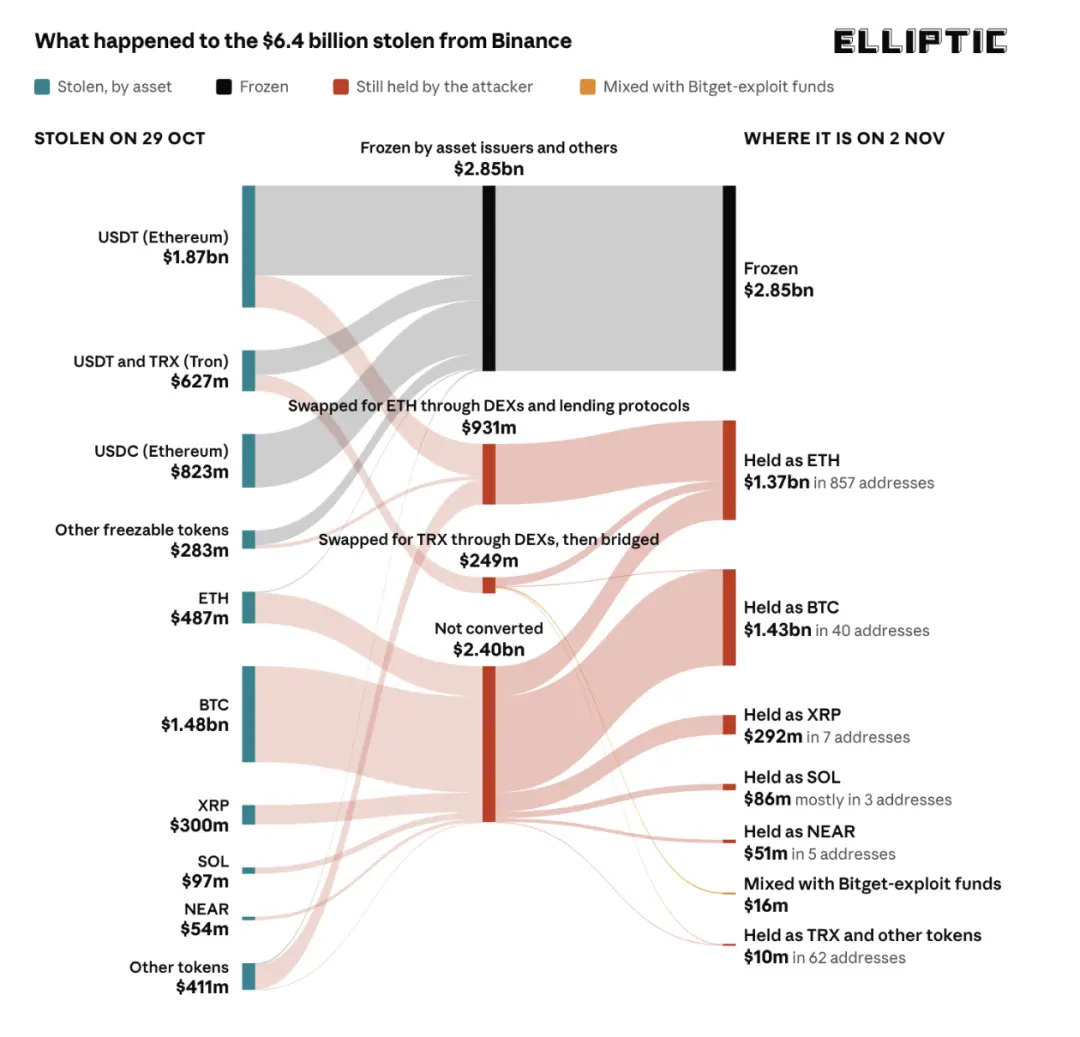
在盜取的 64.3 億美元中,28.5 億美元被冻结,約 32.4 億美元留在與盜竊相關的地址中。大部分尚未被清洗(BTC 和 9 個最大地址中的 ETH),這些資金極可能仍由朝鮮持有。
約 1,600 萬美元被發送到也持有 2026 年9 月 Bitget 漏洞收益(同樣被認為是 TraderTraitor 所為)的地址。
至於套現:極小部分可能已被套現。要變成可花費的錢,攻擊者需要通過交易對手(如中心化交易所或 OTC 經紀商),而那正是資金可被識別和阻止的地方。
八、接下來會發生什麼?
參考 2025 年 2 月 Bybit 黑客案:朝鮮在 10 天內清洗了全部 49.9 萬枚被盜 ETH(主要兌換為 BTC),套現耗時數月。Elliptic 發現 Bybit 資金最終在 Tron 上轉換為 USDT,並通過疑似 OTC 交易服務套現。
幣安案洗錢目前較慢。原因包括:ETH 和BTC無法凍結,不急於一時。金額是 Bybit 的兩倍多,快速移動意味著兌換上的巨大損失。FBI 已公布攻擊者地址,各服務機構都在監控。
預計:ETH 將通過許多小額交易兌換為 BTC,然後在數月內通過 OTC 經紀商套現。
進一步凍結將更困難。能凍結 44% 的被盜資金已屬罕見(Bybit 案僅約 3%)。剩餘最佳凍結機會是轉運中被短暫捕獲的穩定幣,以及套現點的中心化服務。
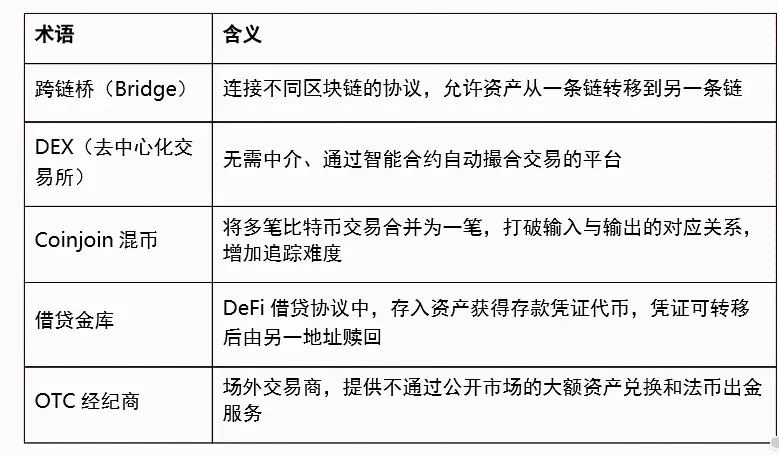
九、關鍵術語解釋
原文來源:Elliptic Insights,作者 Dr. Tom Robinson。本文為翻譯整理,僅供資訊分享,不構成任何投資建議。