
Coinbase 後量子比特幣升級構想
撰文:David Christopher,Bankless
編譯:Saoirse,Foresight News
10 月 21 日,Brian Armstrong 對外分享了 Coinbase 為抵禦量子計算機攻擊、強化比特幣安全的最新思路。
相關籌備工作始於今年 1 月:Coinbase 設立獨立量子顧問委員會,委員會成員包括 Scott Aaronson、Dan Boneh、Justin Drake 等密碼學研究者。同年 7 月,Coinbase 聯合貝萊德、富達、Strategy 等機構共同成立比特幣安全聯盟,承諾在未來三年內投入 1500 萬美元,用於比特幣安全領域的研究。 如今 Coinbase 完整闡述了構建抗量子比特幣的整套構想,涵蓋新型地址、簽名方案以及存量資產遷移方案。
設計可迭代升級的底層方案
Coinbase 的核心理念:把存儲比特幣的地址容器,和解鎖資產的簽名機制進行解耦。地址容器用於存放比特幣,簽名機制則是資產的解鎖方式。
目前沒有人能預判,長期來看哪一種抗量子簽名方案兼具最高安全性與實用性。因此 Coinbase 希望設計一類地址,能夠兼容多種簽名算法;後續更換密碼學方案時,無需對整套地址體系重新開發。
Coinbase 提出兩個備選技術路線:BIP-360(P2MR),該升級草案將引入新型比特幣地址,降低量子攻擊的暴露風險;另一套方案是 P2TRv2,這套地址架構可支持抗量子簽名。
兩套方案都能滿足 Coinbase 追求的靈活性,但單獨使用都算不上完整解決方案。尤其是 BIP-360,仍需配套額外升級,才能支持抗量子簽名。
Coinbase 還提出混合地址構想:用戶既可沿用現有簽名,也可使用抗量子簽名來花費同一筆資金。 但該方案存在短板:只要舊簽名方式仍可使用,這筆資金就依舊面臨量子攻擊威脅。混合地址只能作為過渡手段,並非長久之計。
遴選適配的簽名算法
在確定地址設計要具備靈活性這一核心原則後,下個關鍵問題:比特幣應當選用哪一種抗量子簽名算法。
Coinbase 列出四項候選方案:
· ML-DSA:基於格密碼、已完成標準化,綜合表現均衡;缺點是簽名數據體積較大。
· SLH-DSA:同樣已標準化,依托成熟哈希函數構建;簽名尺寸比 ML-DSA 更大。
· FN-DSA(Falcon):簽名體積更小,但安全落地實現難度高,尚未完成標準化。
· SHRINCS:專為比特幣設計的實驗性方案,簽名體積較小,但對密鑰管理的要求十分嚴苛。
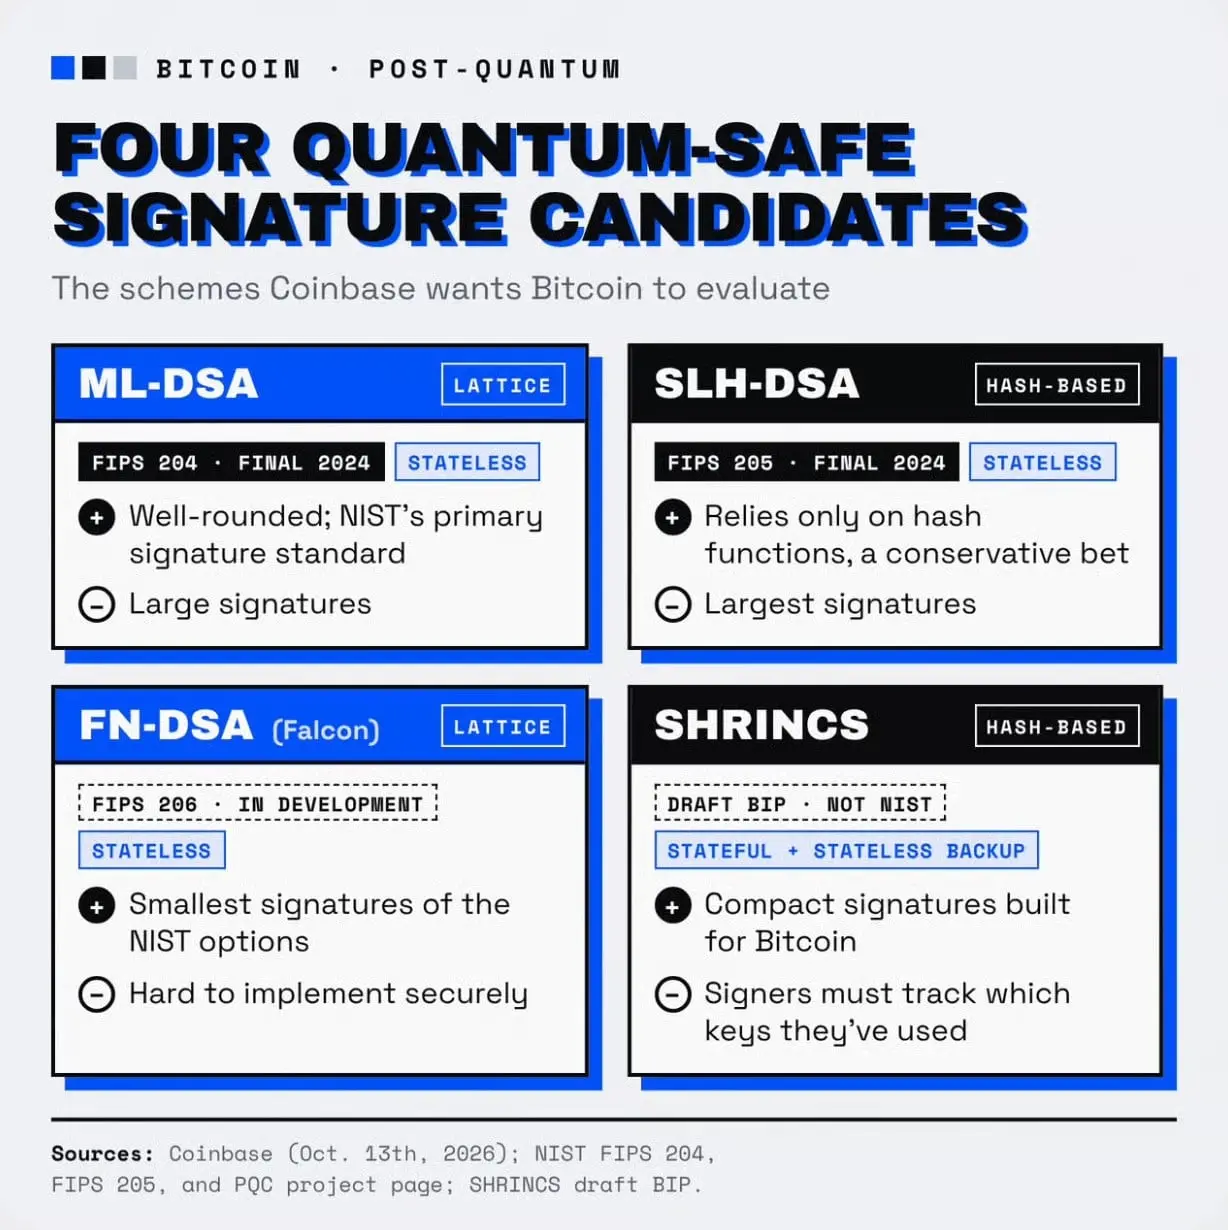
Coinbase 提議比特幣評估的 4 種抗量子簽名候選算法:基於格的 ML-DSA、FN-DSA (Falcon),基於哈希的 SLH-DSA、SHRINCS,各自在簽名大小、實現難度、是否有 NIST 標準上各有優劣。
方案取舍中最大矛盾來自簽名大小。抗量子簽名的數據體量遠大於比特幣當前使用的簽名,會佔用更多區塊空間,可能降低網絡交易吞吐量,推高交易手續費。
因此 Coinbase 建議,從安全性、使用成本、處理速度、硬體錢包兼容性、高危比特幣資產遷移周期等多個維度,評估不同方案。
另一項需要考量的因素是密鑰管理模式。
有狀態簽名:要求用戶記錄每一把簽名密鑰的使用記錄。如果從舊錢包備份恢復後,不慎重複使用密鑰,攻擊者就能夠偽造簽名、盜取資產。 既然存在風險,為何還要考慮?優勢在於效率。有狀態簽名的體積可以做得更小,有望維持較低手續費,但風險隨之增加。所以 Coinbase 建議比特幣同時支持無狀態簽名,無需跟蹤密鑰使用狀態。
除此之外,Coinbase 希望簽名方案能夠適配機構託管服務商。不少機構託管業務採用多方簽名架構,私鑰會拆分存儲在多台伺服器上。部分格密碼方案更適配這類架構,兼容性也是重要評估指標。
當然,Coinbase 自身存在商業層面的考量。作為比特幣規模最大的託管機構之一,它希望升級方案能夠兼容自身的安全基礎設施。但機構持有大量比特幣,它們的需求對整個比特幣生態而言同樣不可忽視。
分階段推進資產遷移
選定簽名方案之外,Coinbase 的目標是制定清晰的路線圖,引導比特幣資產逐步遷移至抗量子地址。
方案規劃了五個潛在實施階段:
· 早期試用階段:允許用戶自願將資產轉移至抗量子地址。
· 混合地址階段:啟用混合地址,同時兼容傳統簽名與抗量子簽名,實現平穩漸進過渡。
· 安全遷移階段:探索轉帳時隱藏公鑰的技術手段,縮小量子攻擊的暴露面。
· 新規則落地階段:逐步限制向存在安全隱患的舊地址轉帳,最終禁止從舊地址發起資產花費。
· 最終收尾階段:制定舊地址內剩餘資產的處置規則,可選方式包括設置遷移截止時間、資產凍結、限制交易額度或是搭建資產恢復機制。
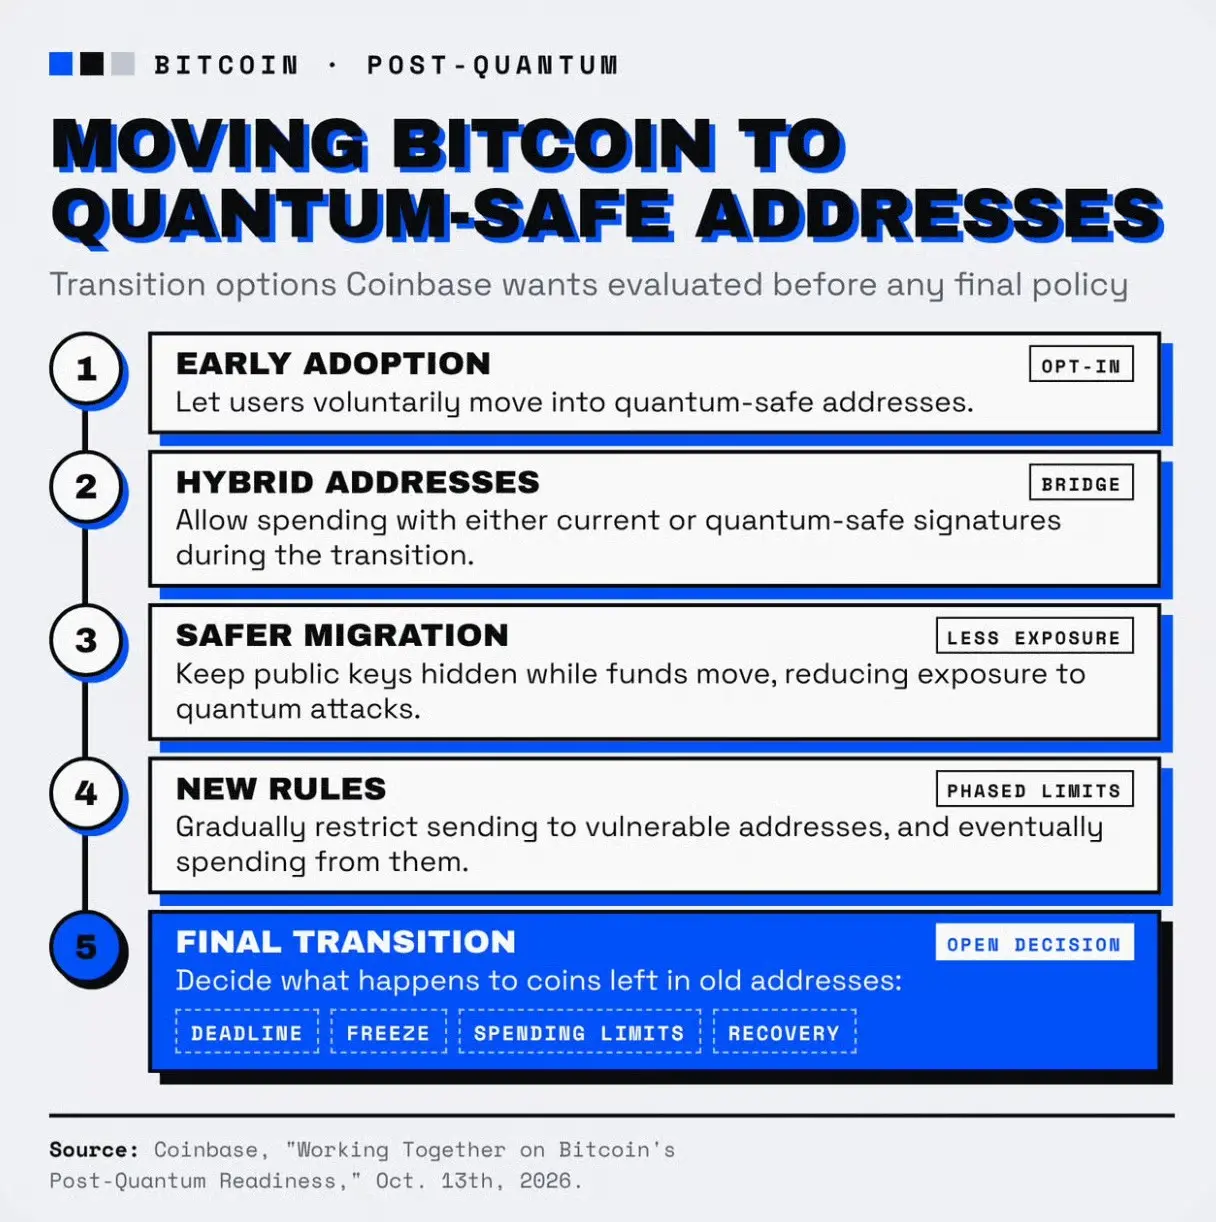
Coinbase 提出的比特幣遷移至抗量子地址的 5 個階段備選方案:從用戶自願升級、混合地址過渡、隱藏公鑰降低風險,到逐步限制舊地址,最後決定遺留舊地址資產的處置方式。
Coinbase 並未敲定任何最終方案。現階段首要工作是評估各類方案的可行性,包括未升級錢包與節點的兼容表現,再據此確定最終方案。
單獨處理休眠與丟失的比特幣
接下來是最具爭議的議題:長期靜置不動的比特幣該如何處置?
數百萬枚比特幣存放在公鑰已經洩露的舊地址,其中包含中本聰挖出的區塊獎勵。一部分屬於長期持有者,另一部分可能已經永久丟失。
這類資產是量子攻擊的重點目標。如果有人秘密研發出高性能量子計算機,就可能在整個行業察覺風險之前盜取這些比特幣。
Coinbase 既不主張直接凍結或強制回收,也不建議放任不管。相反,它提議將休眠幣爭議與簽名升級兩件事分開討論,避免圍繞休眠比特幣的分歧拖累全體用戶的量子安全升級進程。
如果要搭建資產恢復機制,Coinbase 提出兩項硬性前提:
· 機制本身必須具備抗量子特性:攻擊者僅憑洩露的公鑰,無法借助這套恢復機制竊取資產。
· 必須覆蓋各類極端場景:針對持有者丟失恢復憑證、系統高負載、用戶錯過截止期限等情況,都要有應對預案。
總而言之,Coinbase 將這份提案視為公開研討的參考材料,而非最終落地藍圖。沒有任何一家企業或開發者能夠單方面決定比特幣的發展方向,在整個生態達成共識的難度,甚至超過密碼學技術本身的研發。